




Arhitectura 5G a evoluat ca rezultat al actualizărilor de specificații ale versiunii 3GPP 16. Noutățile sunt marcate prin text colorat în albastru în tabelele care detaliază componentele zoom-in. Actualizările au fost implementate fie la nivelul descrierilor, fie ca noi componente introduse de specificația 3GPP Versiunea 16. La nivelul zoom-in, o secțiune specială descrie în mai multe detalii raționalitatea și funcțiile din spatele noutăților introduse. O altă secțiune descrie considerațiile de securitate referitoare la fiecare zoom-in.
La fel ca în versiunea anterioară a 5G TL, arhitectura generică 5G este prezentată prin componentele sale principale descrise ca niște cutii etichetate. Aceste cutii au fost aranjate pe baza straturilor, prezentând rolul lor funcțional în arhitectura 5G (adică stratul de virtualizare și stratul de infrastructură fizică). Această arhitectură își propune să ofere o imagine de ansamblu asupra principalelor grupe de funcționalități 5G prevăzute și este o consolidare a componentelor / funcțiilor găsite în materialul analizat.
Mai exact în 5G, arhitectura a fost concepută astfel încât conectivitatea și serviciile să poată fi acceptate, permițând tehnici precum Virtualization Function Network (NFV), Network Slicing (NS) și Software Defined Networking (SDN), Slicing, etc. Această arhitectură bazată pe servicii îndeplinește mai multe cerințe funcționale și de performanță bazate pe noi cazuri de utilizare.
Arhitectura 5G generică este o prezentare generală a diferitelor componente care sunt detaliate și prezentate în continuare prin „Zoom-in” specifice în secțiunile viitoare. Merită menționat faptul că pentru componentele Transport și OSS nu a fost dezvoltat niciun „Zoom-in”. Cu toate acestea, ele au fost incluse în arhitectura generică 5G din motive de consistență, iar relațiile cu OSS sunt detaliate în zoom-in corespunzătoare pentru NVF și Network Slicing Management.
De asemenea, ca evoluție față de prima versiune a arhitecturii, în această versiune sunt luate în considerare procesele relevante, deoarece procesele MNO, Vânzător și Asigurare sunt consecințe pentru securitatea generală a rețelei 5G. Arhitectura 5G tehnică generică sau de nivel înalt este descrisă în figura următoare.
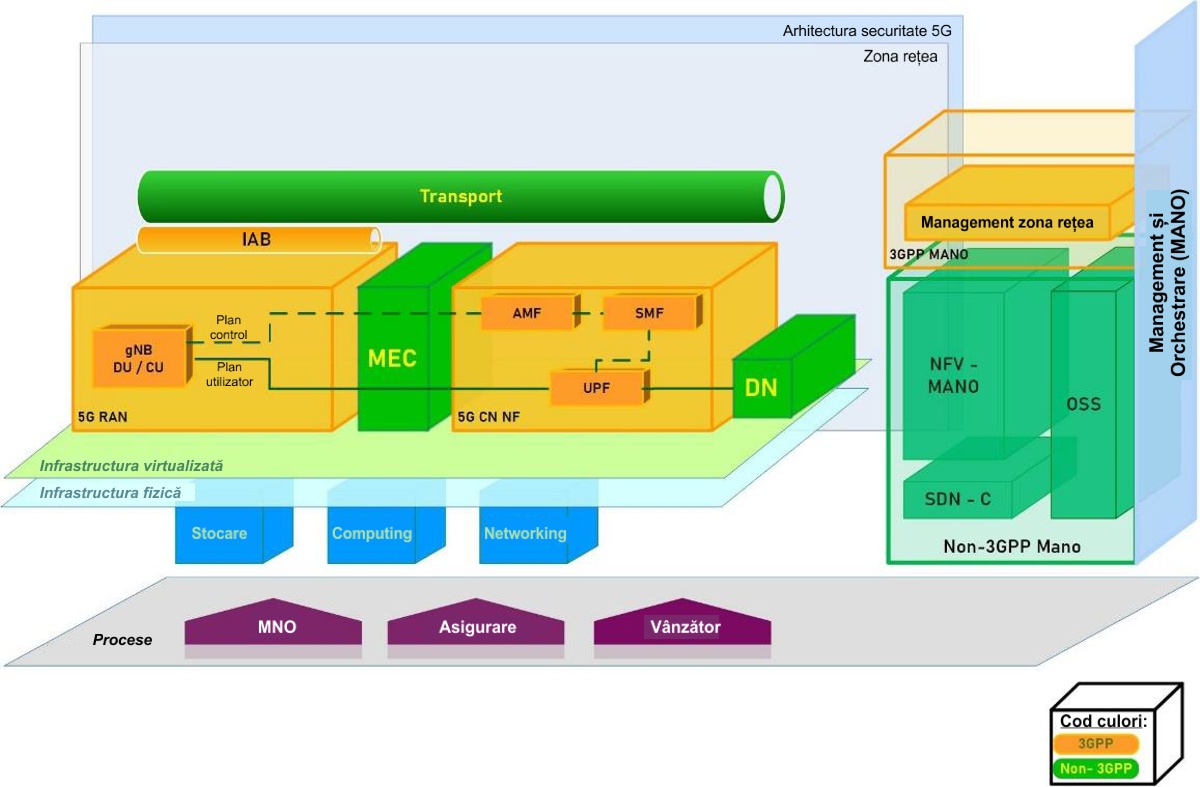 (Arhitectura 5G generică)
Sursa: Enisa Threat Landscape for 5G Network – Threat assessment for the fifth generation of mobile telecommunications networks (5G), November 2019. © European Union Agency for Cybersecurity (ENISA), 2019. Traducere și adaptare independente de Nicolae Sfetcu
© 2021 MultiMedia Publishing, Rețele de comunicații 5G, Volumul 1

Excel – Ghid pentru începători
Stăpânește Excelul, pas cu pas – chiar dacă e prima dată când îl folosești!

Proiectarea, dezvoltarea şi întreţinerea siturilor web
Ghidul complet pentru proiectarea, dezvoltarea și întreținerea siturilor web, o resursă indispensabilă

Statistica pentru afaceri
Instrumentul esențial pentru decizii inteligente în mediul de afaceri!
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.


Lasă un răspuns