




Protocolul BB84, numit după inventatorii săi Charles Bennett și Gilles Brassard în 1984, este un protocol de distribuție a cheilor cuantice (QKD) de tip „prepare-and-measure”, în care o parte (de exemplu, Alice) efectuează codificarea prin pregătirea stărilor cuantice, iar cealaltă parte (de exemplu, Bob) le măsoară.[1] Schema BB84 QKD este primul protocol de criptografie cuantică și a devenit unul dintre cele mai bine studiate protocoale QKD.[2] Protocolul este demonstrabil sigur presupunând o implementare perfectă, bazându-se pe două condiții: (1) proprietatea cuantică conform căreia câștigul de informații este posibil doar cu prețul perturbării semnalului dacă cele două stări pe care se încearcă să le distingem nu sunt ortogonale (vezi teorema fără clonare); și (2) existența unui canal clasic public autentificat.[3] Ca atare, securitatea protocolului BB84 se bazează fundamental pe principiul că două stări cuantice neortogonale nu pot fi perfect distinse. Această limitare inerentă înseamnă că stările nu pot fi copiate în mod fiabil, asigurând astfel un cadru robust pentru comunicarea cuantică sigură. Protocolul BB84 QKD este de obicei explicat ca o metodă de comunicare securizată a unei chei private de la o parte la alta pentru utilizare în criptarea unică prin pad.[4] Dovada schemei BB84 QKD depinde de o implementare perfectă. Există atacuri pe canal lateral, care profită de surse de informații non-cuantice. Deoarece aceste informații sunt non-cuantice, pot fi interceptate fără a măsura sau clona particulele cuantice.[5] Protocolul BB84 oferă un progres semnificativ în domeniul criptografiei cuantice și reprezintă un pas de pionierat către realizarea unei comunicări securizate în era cuantică.[6]
Prezentare generală
Sistemul BB84 QKD transmite fotoni individuali printr-un cablu de fibră optică, fiecare foton reprezentând un bit de date (zero sau unu). Filtrele de polarizare de pe partea emițătorului stabilesc orientarea fiecărui foton, în timp ce receptorul folosește divizoare de fascicul pentru a-l citi. Emițătorul și receptorul își compară apoi orientările fotonilor, setul de potrivire devenind cheia criptografică.[7] Cu toate acestea, este posibilă și codificarea cu alte grade de libertate, de exemplu, fază, iar procedurile sunt similare.[8]
Descriere
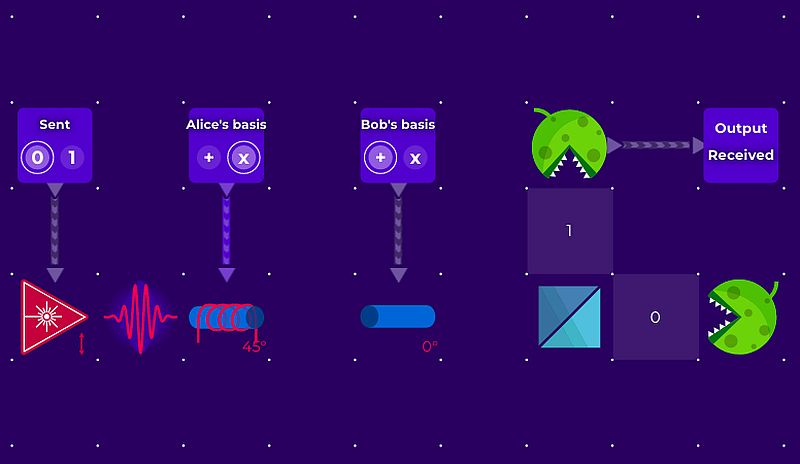
O simulare interactivă a unei implementări optice a protocolului de distribuție a cheilor cuantice BB84 în Laboratorul Virtual de către Quantum Flytrap,[9] disponibilă online. În această configurație optică, biții sunt codificați folosind stările de polarizare ortogonale ale fotonilor. Alice și Bob își selectează bazele de măsurare rotind polarizările cu 0 sau 45 de grade folosind rotatoare Faraday. Detectoarele cu un singur foton măsoară ieșirea după ce fotonii trec printr-un divizor de fascicul polarizant, care separă polarizările.
În schema BB84, Alice dorește să-i trimită o cheie privată lui Bob. Ea începe cu două șiruri de biți, a și b, fiecare având lungimea de n biți. Apoi, ea pregătește o stare de n qubiți scrisă astfel:
|ψ⟩ = (⨂i=1n |ψai bi⟩,
unde ai și bi sunt biții i ai lui a și respectiv b. Împreună, biții ai bi ne oferă un index pentru următoarele patru stări de qubit:
|ψ00⟩ = |0⟩,
|ψ10⟩ = |1⟩,
|ψ01⟩ = |+⟩ = 1/√2 |0⟩ + 1/√2 |1⟩,
|ψ11⟩ = |-⟩ = 1/√2 |0⟩ – 1/√2 |1⟩.
Rețineți că bitul bi este cel care decide în ce bază este codificat ai (fie în baza de calcul, fie în baza Hadamard). Qubiții se află acum în stări care nu sunt reciproc ortogonale și, prin urmare, este imposibil să le distingem pe toate cu certitudine fără a cunoaște b.
Alice trimite |ψ⟩ printr-un canal cuantic public și autentificat E către Bob. Bob primește o stare E(ρ) = E(|ψ⟩⟨ψ|), unde E reprezintă atât efectele zgomotului din canal, cât și interceptarea de către o terță parte pe care o vom numi Eve. După ce Bob primește șirul de qubiți, atât Bob, cât și Eve au propriile stări. Cu toate acestea, deoarece doar Alice cunoaște b, este practic imposibil pentru Bob sau Eve să distingă stările qubiților. De asemenea, după ce Bob a primit qubiții, știm că Eve nu poate fi în posesia unei copii a qubiților trimiși lui Bob, conform teoremei fără clonare, decât dacă a efectuat măsurători. Măsurătorile ei, însă, riscă să perturbe un anumit qubit cu o probabilitate de 1/2 dacă ghicește baza greșită.
Bob continuă să genereze un șir de biți aleatori b’ de aceeași lungime ca b și apoi măsoară qubiții pe care i-a primit de la Alice, obținând un șir de biți a’. În acest moment, Bob anunță public că a primit transmisia lui Alice. Alice știe apoi că poate anunța în siguranță b, adică bazele în care au fost pregătiți qubiții. Bob comunică printr-un canal public cu Alice pentru a determina care bi și bi‘ nu sunt egali. Atât Alice, cât și Bob elimină acum biții din a și a’ unde b și b’ nu se potrivesc.
Dintre cei k biți rămași, unde atât Alice, cât și Bob au măsurat în aceeași bază, Alice alege aleatoriu k/2 biți și își dezvăluie alegerile prin canalul public. Atât Alice, cât și Bob anunță public acești biți și efectuează o verificare pentru a vedea dacă mai mult de un anumit număr dintre ei sunt de acord. Dacă această verificare trece, Alice și Bob continuă să utilizeze tehnici de reconciliere a informațiilor și de amplificare a confidențialității pentru a crea un anumit număr de chei secrete partajate. În caz contrar, anulează și o iau de la capăt.
Referințe
- Bennett, Charles H.; Brassard, Gilles (2014-12-04). „Quantum cryptography: Public key distribution and coin tossing”. Theoretical Computer Science. Theoretical Aspects of Quantum Cryptography – celebrating 30 years of BB84. 560: 7–11. arXiv:2003.06557. doi:10.1016/j.tcs.2014.05.025. ISSN 0304-3975.
- Branciard, Cyril; Gisin, Nicolas; Kraus, Barbara; Scarani, Valerio (2005). „Secur ity of two quantum cryptography protocols using the same four qubit states”. Physical Review A. 72 (3) 032301. arXiv:quant-ph/0505035. Bibcode:2005PhRvA..72c2301B. doi:10.1103/PhysRevA.72.032301. S2CID 53653084.
- Scarani, Valerio; Bechmann-Pasquinucci, Helle; Cerf, Nicolas J.; Dušek, Miloslav; Lütkenhaus, Norbert; Peev, Momtchil (2009). „The security of practical quantum key distribution”. Rev. Mod. Phys. 81 (3): 1301–1350. arXiv:0802.4155. Bibcode:2009RvMP…81.1301S. doi:10.1103/RevModPhys.81.1301. S2CID 15873250.
- Quantum Computing and Quantum Information, Michael Nielsen and Isaac Chuang, Cambridge University Press 2000
- Dixon, A. R., Dynes, J. F., Lucamarini, M., Fröhlich, B., Sharpe, A. W., Plews, A., Tam, W., Yuan, Z. L., Tanizawa, Y., Sato, H., Kawamura, S., Fujiwara, M., Sasaki, M., & Shields, A. J. (2017). Quantum key distribution with hacking countermeasures and long term field trial. Scientific Reports, 7, 1978.
- Brassard, Gilles (2016). Freivalds, Rūsiņš Mārtiņš; Engels, Gregor; Catania, Barbara (eds.). „Cryptography in a Quantum World”. SOFSEM 2016: Theory and Practice of Computer Science. Berlin, Heidelberg: Springer: 3–16. arXiv:1510.04256. doi:10.1007/978-3-662-49192-8_1. ISBN 978-3-662-49192-8.
- „What Is Quantum Cryptography? | IBM”. www.ibm.com. 2023-11-29. Retrieved 2024-09-25.
- Gisin, Nicolas; Ribordy, Grégoire; Tittel, Wolfgang; Zbinden, Hugo (2002-03-08). „Quantum cryptography”. Reviews of Modern Physics. 74 (1): 145–195. arXiv:quant-ph/0101098. doi:10.1103/RevModPhys.74.145.
- Migdał, Piotr; Jankiewicz, Klementyna; Grabarz, Paweł; Decaroli, Chiara; Cochin, Philippe (2022). „Visualizing quantum mechanics in an interactive simulation – Virtual Lab by Quantum Flytrap”. Optical Engineering. 61 (8) 081808. arXiv:2203.13300. doi:10.1117/1.OE.61.8.081808.
(Include texte traduse și adaptate din Wikipedia de Nicolae Sfetcu)
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.



Lasă un răspuns