




În criptografia convențională, există un cod care nu poate fi spart. Acesta se numește one-time-pad sau cifrul lui Vernam, și a fost inventat de Gilbert Vernam în 1918 [14]. În metoda codului unic de introducere, un mesaj (numit în mod tradițional text simplu) este mai întâi convertit de Alice într-o formă binară (un șir format din „0” și „1”) printr-o metodă cunoscută publicului. O cheie este un șir binar de aceeași lungime ca și mesajul. Prin combinarea fiecărui bit al mesajului cu bitul respectiv al cheii folosind XOR (adică adunare modulo doi), Alice convertește textul simplu într-o formă criptată (numită text cifrat). adică pentru fiecare bit
ci ≡ mi + ki (mod 2). (E3)
Alice transmite apoi textul cifrat către Bob printr-un canal de difuzare. Oricine, inclusiv un interceptor, poate obține o copie a textului cifrat. Totuși, fără cunoașterea cheii, textul cifrat este complet aleatoriu și nu oferă nicio informație despre textul simplu. Pentru decriptare, Bob, care împarte aceeași cheie cu Alice, poate efectua o altă operație XOR (adică adunare modulo doi) între fiecare bit al textului cifrat cu bitul respectiv al cheii pentru a recupera textul simplu. Acest lucru se datorează faptului că
ci ≡ mi + ki ≡ mi + 2ki ≡ mi (mod 2). (E4)
One-time-pad nu poate fi spart, dar are un dezavantaj serios: presupune că Alice și Bob împart inițial un șir aleatoriu de chei secrete care este la fel de lung ca mesajul. Prin urmare, introducerea unică pur și simplu mută problema comunicării securizate în problema distribuției cheilor. Aceasta este problema distribuției cheilor. Una dintre posibilele soluții la problema distribuției cheilor este criptografia cu cheie publică.
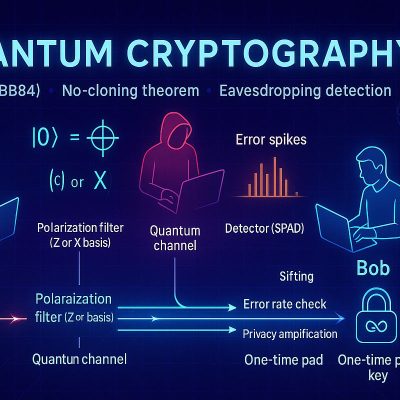
Mecanica cuantică poate oferi o soluție la problema distribuției cheilor. În distribuția cheilor cuantice (QKD), o cheie de criptare este generată aleatoriu între Alice și Bob utilizând stări cuantice neortogonale. În mecanica cuantică există o teoremă de non-clonare cuantică, care afirmă că este fundamental imposibil pentru oricine, inclusiv pentru un ascultător clandestin, să facă o copie suplimentară a unei stări cuantice necunoscute. Prin urmare, orice încercare a unui ascultător de a afla informații despre o cheie dintr-un proces QKD va duce la o perturbare, care poate fi detectată de Alice și Bob, care pot, de exemplu, verifica rata de eroare pe biți a unui eșantion aleatoriu al datelor brute de transmisie.
Referințe
[14] G. SVernamCipher Printing Telegraph Systems For Secret Wire and Radio Telegraphic Communications,” American Institute of Electrical Engineers, Transactions of the, vol. XLV, 2953011926Sursa: Xiaoqing Tan (2012). ”Introduction to Quantum Cryptography”, din Theory and Practice of Cryptography and Network Security Protocols and Technologies, Cap. 5, http://dx.doi.org/10.5772/56092, licența CC BY 3.0. Traducere și adaptare: Nicolae Sfetcu
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.


Lasă un răspuns