




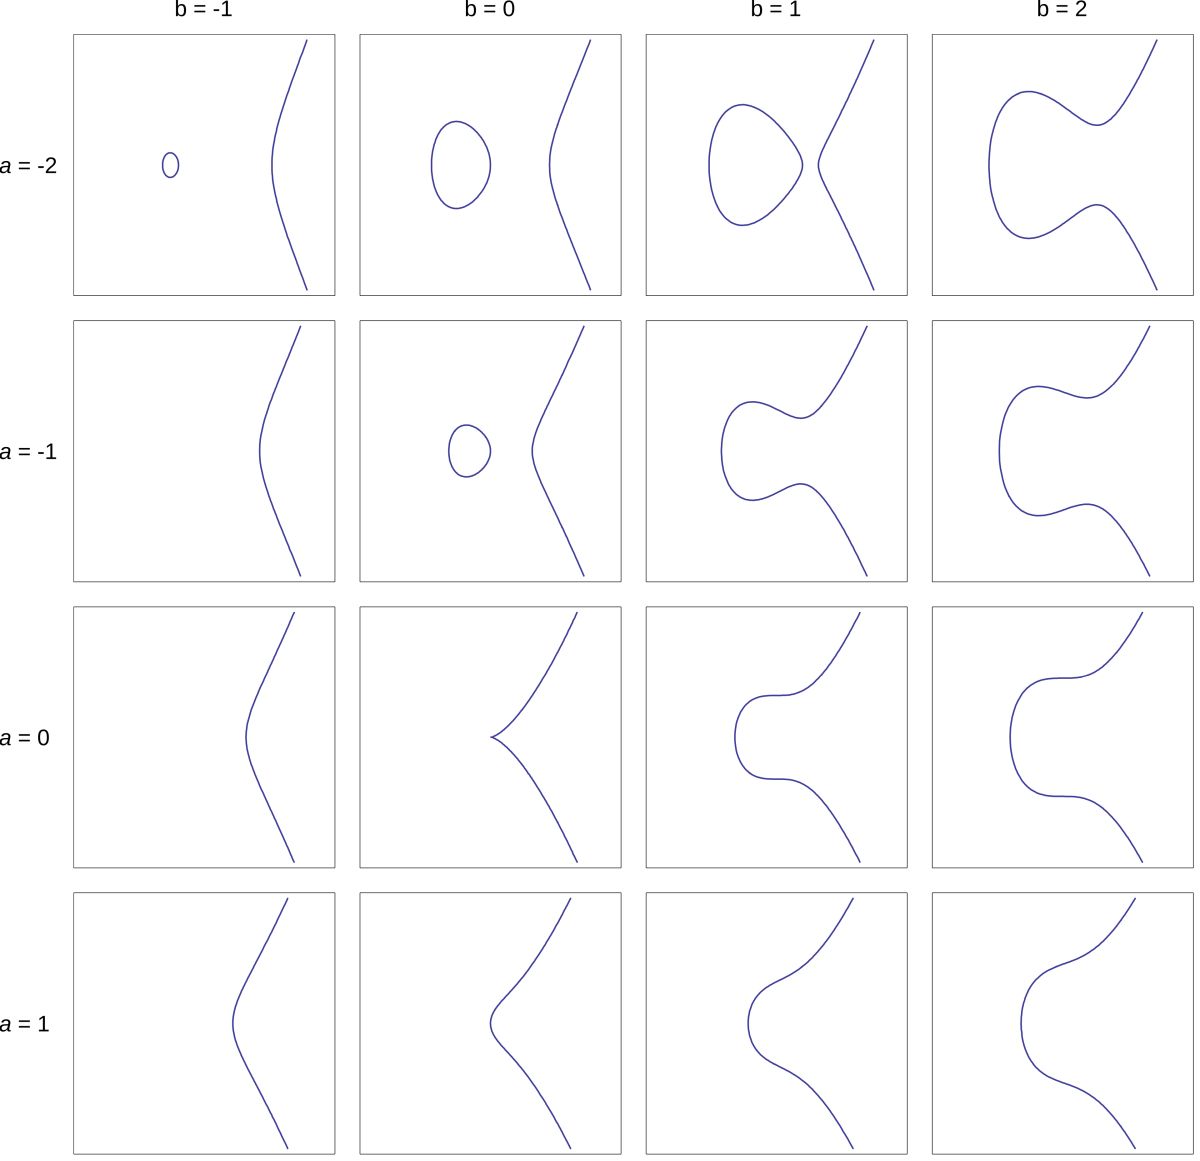
 Criptografia cu curbe eliptice (ECC) este o abordare a criptografiei cu cheie publică bazată pe structura algebrică a curbelor eliptice peste câmpuri finite. ECC permite cheilor mai mici să ofere o securitate echivalentă, în comparație cu criptosistemele bazate pe exponențierea modulară în câmpuri finite, cum ar fi criptosistemul RSA și criptosistemul ElGamal.[1]
Curbele eliptice sunt aplicabile pentru acordul cheilor, semnături digitale, generatoare pseudo-aleatoare și alte sarcini. Indirect, acestea pot fi utilizate pentru criptare prin combinarea acordului cheilor cu o schemă de criptare simetrică. De asemenea, sunt utilizate în mai mulți algoritmi de factorizare a numerelor întregi care au aplicații în criptografie, cum ar fi factorizarea curbelor eliptice Lenstra.
Istoric
Utilizarea curbelor eliptice în criptografie a fost sugerată independent de Neal Koblitz[2] și Victor S. Miller[3] în 1985. Algoritmii de criptografie cu curbe eliptice au intrat în uz larg începând cu 2004.
În 1999, NIST a recomandat cincisprezece curbe eliptice. Mai exact, FIPS 186-4[4] are zece câmpuri finite recomandate:
- Cinci câmpuri prime Fp pentru anumite numere prime p de dimensiuni 192, 224, 256, 384 și 521 de biți. Pentru fiecare dintre câmpurile prime, se recomandă o curbă eliptică.
- Cinci câmpuri binare F2^m pentru m egal cu 163, 233, 283, 409 și 571. Pentru fiecare dintre câmpurile binare, a fost selectată o curbă eliptică și o curbă Koblitz.
Recomandarea NIST conține astfel un total de cinci curbe prime și zece curbe binare. Curbele au fost alese pentru securitate optimă și eficiență a implementării.[5]
La Conferința RSA din 2005, Agenția Națională de Securitate (NSA) a anunțat Suita B, care utilizează exclusiv ECC pentru generarea de semnături digitale și schimbul de chei. Suita este destinată să protejeze atât sistemele și informațiile de securitate națională clasificate, cât și cele neclasificate.[1] Institutul Național de Standarde și Tehnologie (NIST) a aprobat criptografia cu curbă eliptică în setul său de algoritmi recomandați de Suita B, în special algoritmul Diffie-Hellman cu curbă eliptică (ECDH) pentru schimbul de chei și algoritmul de semnătură digitală cu curbă eliptică (ECDSA) pentru semnătura digitală. NSA permite utilizarea lor pentru protejarea informațiilor clasificate până la nivel de secret cu chei de 384 de biți.[6]
Recent, au fost introduse un număr mare de primitive criptografice bazate pe mapări biliniare pe diverse grupuri de curbe eliptice, cum ar fi perechile Weil și Tate. Schemele bazate pe aceste primitive oferă criptare eficientă bazată pe identitate, precum și semnături bazate pe împerechere, criptare semne, acord cheie și recriptare proxy.[necesită citare]
Criptografia cu curbe eliptice este utilizată cu succes în numeroase protocoale populare, cum ar fi Transport Layer Security și Bitcoin.
Preocupări legate de securitate
În 2013, The New York Times a declarat că Dual Elliptic Curve Deterministic Random Bit Generation (sau Dual_EC_DRBG) a fost inclusă ca standard național NIST datorită influenței NSA, care a inclus o slăbiciune deliberată în algoritm și curba eliptică recomandată.[7] RSA Security a emis în septembrie 2013 un aviz prin care recomanda clienților săi să întrerupă utilizarea oricărui software bazat pe Dual_EC_DRBG.[8][9] În urma expunerii Dual_EC_DRBG ca „o operațiune sub acoperire NSA”, experții în criptografie și-au exprimat, de asemenea, îngrijorarea cu privire la securitatea curbelor eliptice recomandate de NIST,[10] sugerând o revenire la criptarea bazată pe grupuri de curbe non-eliptice.
În plus, în august 2015, NSA a anunțat că intenționează să înlocuiască Suite B cu o nouă suită de cifruri din cauza îngrijorărilor legate de atacurile de calcul cuantic asupra ECC.[11][12]
Brevete
Deși brevetul RSA a expirat în 2000, pot exista brevete în vigoare care acoperă anumite aspecte ale tehnologiei ECC, inclusiv cel puțin o schemă ECC (ECMQV). Cu toate acestea, RSA Laboratories[13] și Daniel J. Bernstein[14] au susținut că standardul de semnătură digitală cu curbă eliptică al guvernului SUA (ECDSA; NIST FIPS 186-3) și anumite scheme practice de schimb de chei bazate pe ECC (inclusiv ECDH) pot fi implementate fără a încălca aceste brevete.
Referințe
- „The Case for Elliptic Curve Cryptography”. NSA. Archived from the original on 2009-01-17.
- Koblitz, N. (1987). „Elliptic curve cryptosystems”. Mathematics of Computation. 48 (177): 203–209. doi:10.2307/2007884. JSTOR 2007884.
- Miller, V. (1986). „Use of Elliptic Curves in Cryptography”. Advances in Cryptology — CRYPTO ’85 Proceedings. Lecture Notes in Computer Science. Vol. 85. pp. 417–426. doi:10.1007/3-540-39799-X_31. ISBN 978-3-540-16463-0. S2CID 206617984.
- „Digital Signature Standard (DSS)”. National Institute of Standards and Technology. 2013-07-19. doi:10.6028/NIST.FIPS.186-4.
- FIPS PUB 186-3, Digital Signature Standard (DSS).
- „Fact Sheet NSA Suite B Cryptography”. U.S. National Security Agency. Archived from the original on 2009-02-07.
- Perlroth, Nicole; Larson, Jeff; Shane, Scott (2013-09-05). „N.S.A. Able to Foil Basic Safeguards of Privacy on Web”. New York Times. Archived from the original on 2022-01-01. Retrieved 28 October 2018.
- Kim Zetter, RSA Tells Its Developer Customers: Stop Using NSA-Linked Algorithm Wired, 19 September 2013. „Recommending against the use of SP 800-90A Dual Elliptic Curve Deterministic Random Bit Generation: NIST strongly recommends that, pending the resolution of the security concerns and the re-issuance of SP 800-90A, the Dual_EC_DRBG, as specified in the January 2012 version of SP 800-90A, no longer be used.”
- „Search – CSRC”. csrc.nist.gov.
- Bruce Schneier (5 September) „I no longer trust the constants. I believe the NSA has manipulated them through their relationships with industry.” See Are the NIST Standard Elliptic Curves Back-doored?, Slashdot, 11 September 2013.
- „Commercial National Security Algorithm Suite”. www.nsa.gov. 19 August 2015. Archived from the original on 2019-06-04. Retrieved 2020-01-08.
- Commercial National Security Algorithm Suite and Quantum Computing FAQ U.S. National Security Agency, January 2016.
- RSA Laboratories. „6.3.4 Are elliptic curve cryptosystems patented?”. Archived from the original on 2016-11-01.
- Bernstein, D. J. „Irrelevant patents on elliptic-curve cryptography”.
(Include texte traduse și adaptate din Wikipedia de Nicolae Sfetcu)
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.


Lasă un răspuns