




Sursa: Broadbent, A., & Schaffner, C. (2016). Quantum cryptography beyond quantum key distribution. Designs, Codes and Cryptography, 78(1), 351–382. https://doi.org/10.1007/s10623-015-0157-4 (Rezumat)
Articolul „Quantum Cryptography: Beyond Quantum Key Distribution”, semnat de Anne Broadbent și Christian Schaffner, oferă o amplă trecere în revistă a criptografiei cuantice teoretice, concentrându-se în special asupra aplicațiilor și limitelor care depășesc binecunoscuta distribuție cuantică a cheilor (QKD). Autorii subliniază că identificarea criptografiei cuantice exclusiv cu QKD este prea restrictivă: efectele mecanicii cuantice pot fi exploatate pentru numeroase alte sarcini criptografice, precum moneda cuantică, generarea aleatorie, calculul securizat între două sau mai multe părți și delegarea calculelor cuantice.
Fundamentul acestor posibilități îl constituie proprietăți specifice informației cuantice: superpoziția, măsurarea și perturbarea stării măsurate, inseparabilitatea cuantică (entanglement), nonlocalitatea și, în special, teorema imposibilității clonării unei stări cuantice necunoscute. Aceste caracteristici permit construirea unor protocoale care, în anumite situații, oferă securitate informațional-teoretică acolo unde soluțiile clasice pot oferi cel mult securitate computațională sau fac posibilă realizarea unor funcționalități fără echivalent clasic.
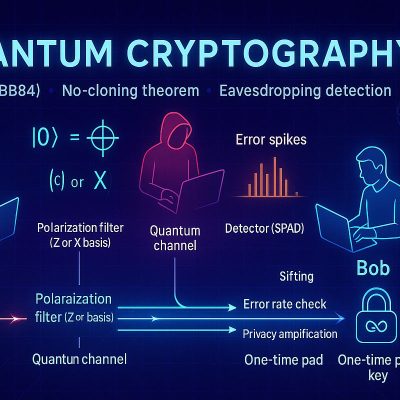
Un concept central al articolului este codificarea în baze conjugate, introdusă de Stephen Wiesner. Informația clasică este codificată în stări cuantice corespunzătoare unor baze incompatibile, astfel încât măsurarea într-o bază greșită distruge ireversibil o parte din informație. Această idee stă la baza mai multor construcții importante. Prima este moneda cuantică propusă de Wiesner, ale cărei „bancnote” nu pot fi copiate perfect datorită teoremei no-cloning. Același principiu a fost folosit ulterior în protocolul BB84 de distribuție cuantică a cheilor și în protocoale pentru transferul oblivios și alte primitive criptografice. Autorii arată că avantajul cuantic poate consta fie în atingerea securității informațional-teoretice, fie în realizarea unei sarcini imposibile în mod clasic chiar și sub ipoteze computaționale.
Un alt domeniu analizat este cel al modelelor cu stocare cuantică limitată sau zgomotoasă. Dificultatea tehnologică de a păstra stări cuantice pentru perioade îndelungate poate deveni, paradoxal, o resursă criptografică: protocoalele pot fi concepute astfel încât un adversar incapabil să stocheze suficientă informație cuantică să nu poată recupera datele necesare unui atac. Articolul examinează și calculul cuantic delegat, în care un client cu resurse cuantice foarte reduse poate încredința efectuarea unui calcul unui server cuantic puternic fără ca acesta să afle informații semnificative despre calcul sau date. Această idee anticipează un model de „cloud computing cuantic” în care accesul la calculatoare cuantice universale este oferit de la distanță.
O direcție deosebit de importantă este criptografia independentă de dispozitiv (device-independent cryptography). În acest caz, securitatea nu presupune că dispozitivele cuantice utilizate sunt complet de încredere, ci poate fi dedusă din proprietăți observabile precum încălcarea inegalităților Bell. Astfel pot fi realizate atât distribuția de chei, cât și extinderea sau amplificarea aleatorietății chiar folosind dispozitive potențial compromise. Totuși, transformarea acestor protocoale în soluții practice, tolerante la nivelurile reale de zgomot, rămâne o problemă importantă de cercetare.
Autorii acordă însă o atenție egală limitelor criptografiei cuantice. Mecanica cuantică nu permite automat realizarea oricărei primitive criptografice. Un rezultat fundamental demonstrează imposibilitatea unui protocol de bit commitment necondiționat sigur bazat exclusiv pe mecanica cuantică. Rezultatele lui Mayers, Lo și Chau au arătat că protocoalele considerate inițial sigure permit unui participant necinstit să exploateze proprietățile stărilor cuantice pentru a modifica ulterior angajamentul. În mod similar, comunicarea cuantică singură nu permite realizarea generală a calculului securizat între două părți: pentru primitive netriviale există inevitabil scurgeri de informații către un participant necinstit.
Apariția adversarilor cuantici obligă totodată la reconsiderarea instrumentelor clasice de demonstrare a securității. Tehnica de „rewinding”, folosită frecvent în demonstrațiile de tip zero-knowledge, nu poate fi transferată direct în context cuantic din cauza imposibilității clonării stărilor. În plus, un adversar cuantic poate interoga anumite funcții sau „oracole” într-o superpoziție de intrări, ceea ce impune redefinirea modelelor tradiționale de securitate și conduce, între altele, la modelul quantum random oracle. Autorii discută și criptografia bazată pe poziția geografică, unde poziția fizică ar urma să joace rolul unei credențiale; în forma generală există rezultate de imposibilitate, dar securitatea împotriva adversarilor cu resurse cuantice limitate rămâne o direcție promițătoare.
În concluzie, articolul prezintă criptografia cuantică drept un domeniu interdisciplinar aflat încă într-o etapă de dezvoltare intensă, la intersecția criptografiei, fizicii cuantice, teoriei informației și teoriei complexității. Deși implementările experimentale erau încă în mare măsură la nivel de prototip la momentul publicării, înțelegerea teoretică a posibilităților și limitelor domeniului avansa rapid. Printre problemele deschise identificate de autori se numără stabilirea claselor de criptosisteme vulnerabile algoritmilor cuantici, dezvoltarea unor protocoale independente de dispozitiv realizabile practic, verificarea sigură a poziției unui participant, construirea unor permutări pseudorandom sigure cuantic și determinarea exactă a funcționalităților criptografice care pot fi realizate prin protocoale cuantice.
Ideea centrală a studiului este, astfel, că mecanica cuantică nu reprezintă pur și simplu o metodă de a face criptografia clasică „mai sigură”. Ea schimbă însăși structura posibilităților criptografice: face realizabile unele funcționalități imposibile în lumea clasică, modifică ipotezele necesare altora și, simultan, introduce noi limite și noi forme de atac. Tocmai această combinație dintre avantaje fundamentale și rezultate de imposibilitate face din criptografia cuantică un domeniu mult mai amplu decât simpla distribuție cuantică a cheilor.

Introducere în tehnologiile cuantice – Calculul cuantic, criptografia cuantică, filosofia tehnologiilor cuantice
Un ghid clar și riguros despre calcul cuantic, criptografie cuantică (QKD/BB84) și implicații etice.
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.


Lasă un răspuns