




Prima încercare de utilizare a mecanicii cuantice pentru a realiza misiuni imposibile în domeniul informației clasice au apărut la începutul anilor ’70. Stephen Wiesner a propus două modalități de comunicare nepermise de fizica clasică: canalul de „multiplexare cuantică” și bancnotele fără falsificări. Din păcate, lucrarea sa a fost respinsă și nu a putut fi publicată decât un deceniu mai târziu. În anii 1980, Charles H. Bennett și Gilles Brassard au extins ideea lui Wiesner și au aplicat-o pentru a rezolva problema distribuției cheilor în criptografia clasică. În 1984, a fost publicat binecunoscutul protocol BB84 QKD [15]. QKD este un instrument nou în setul de instrumente al criptografului: permite un acord securizat al cheilor pe un canal nesigur, unde cheia de ieșire este complet independentă de orice valoare de intrare, o sarcină imposibilă folosind criptografia clasică. QKD nu elimină necesitatea altor primitive criptografice, cum ar fi autentificarea, dar poate fi utilizată pentru a construi sisteme cu noi proprietăți de securitate.
Pentru a elimina erorile produse de zgomot și interceptări în canalul cuantic, a fost conceput un acord de cheie secretă necondiționat securizat pe un canal public, reconcilierea informațiilor și amplificarea confidențialității pot fi utilizate pentru distribuirea cheilor cuantice sau, în caz contrar, ar trebui utilizată purificarea inseparabilității cuantice. Prima dovadă generală, deși destul de complexă, a securității necondiționate a fost dată de Mayers [16], urmată de o serie de alte dovezi. În demonstrația lui Mayers, schema BB84 propusă de Bennett și Brassard s-a dovedit a fi necondiționat sigură. Bazându-se pe ideea amplificării confidențialității cuantice, Lo și Chau au propus o dovadă de securitate conceptual mai simplă [17].
În QKD, două părți, Alice și Bob, obțin anumite stări cuantice și le măsoară. Ele comunică (toată comunicarea de la acest punct încolo este clasică) pentru a determina care dintre rezultatele măsurătorilor lor ar putea duce la biți cheie secretă; unii sunt eliminați într-un proces numit cernere deoarece setările de măsurare erau incompatibile. Aceștia efectuează corecția erorilor și apoi estimează un parametru de securitate care descrie câte informații ar putea avea un ascultător despre datele sale cheie. Dacă această cantitate este peste un anumit prag, atunci ei abandonează procesul, deoarece nu pot garanta niciun fel de secret. Dacă pragul este sub prag, atunci pot aplica amplificarea confidențialității pentru a elimina orice informații rămase pe care le-ar putea deține interceptorul și pentru a ajunge la o cheie secretă partajată. O parte din această comunicare clasică trebuie autentificată pentru a evita atacurile de tip „man-in-the-middle”. Unele porțiuni ale protocolului pot eșua cu o probabilitate neglijabilă.
O diagramă de flux care descrie etapele distribuției cheilor cuantice este prezentată în Figura 1.
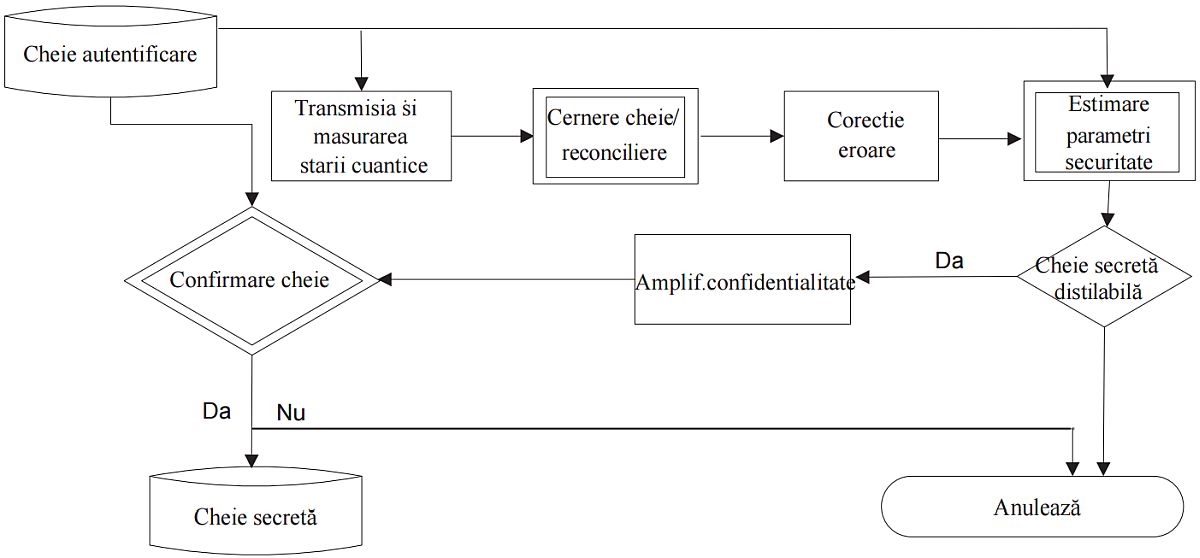
Figura 1. Diagramă de flux a etapelor unui protocol de distribuție a cheilor cuantice. Etapele cu linii duble necesită autentificare clasică. [18]
| Secvența de biți a lui Alice | 0 | 1 | 1 | 1 | 0 | 1 | 0 | 0 | 0 | 1 |
| Baza lui Alice | + | × | + | + | × | + | × | × | + | × |
| Polarizarea fotonilor lui Alice | → | ↖ | ↑ | ↑ | ↗ | ↑ | ↗ | ↗ | → | ↖ |
| Baza lui Bob | + | + | × | + | + | × | × | + | + | × |
| Polarizarea măsurată a lui Bob | → | ↑ | ↖ | ↑ | → | ↗ | ↗ | ↑ | → | ↖ |
| Polarizarea măsurată prin cernere a lui Bob | → | ↑ | ↗ | → | ↖ | |||||
| Secvența de date a lui Bob | 0 | 1 | 0 | 0 | 1 |
Tabelul 1. Procedura protocolului BB84.
Sursa: Xiaoqing Tan (2012). ”Introduction to Quantum Cryptography”, din Theory and Practice of Cryptography and Network Security Protocols and Technologies, Cap. 5, http://dx.doi.org/10.5772/56092, licența CC BY 3.0. Traducere și adaptare: Nicolae Sfetcu
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.

Lasă un răspuns