




- Criptarea RSA clasică presupune că factorizarea unui număr întreg mare în factorii săi primi este prohibitiv de dificilă. Această presupunere este valabilă și pentru computerele clasice, asigurând că informațiile dumneavoastră pot fi în siguranță.
- Algoritmul lui Shor pe un computer cuantic mare și stabil ar putea factoriza un număr întreg mare în factorii săi primi, făcând criptarea clasică vulnerabilă.
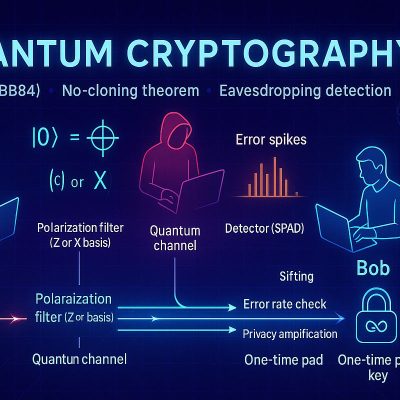
- Sunt dezvoltate noi protocoale de criptare cuantică pentru a păstra informațiile în siguranță în era cuantică. Protocolul BB84 este o modalitate de a partaja o cheie secretă într-un canal securizat, care poate fi apoi utilizată pentru criptare.
Exerciții
- 1. Dacă Alice și Bob schimbă 1 milion de biți pentru a utiliza protocolul de criptografie cuantică BB84, aproximativ cât de lung va fi șirul lor de chei-bit? Presupunem că nu verifică dacă există interceptare.
- Alice și Bob își împărtășesc listele de baze de măsurare, dar nu împărtășesc mai multe informații despre biți. Care este probabilitatea ca Eve să ghicească bitul corect pentru o singură cheie-bit?
- 3. Alice și Bob efectuează 20 de măsurători de chei-bit, dar nu împărtășesc nicio informație despre biți. Care este probabilitatea ca Eve să ghicească cheia corectă de 20 de biți?
- Dacă Eve încearcă toate combinațiile posibile de taste cu pad-ul de unică folosință, poate ea să îl spargă?
- 5. Dacă Eve folosește un algoritm Stern-Gerlach pentru a măsura spinul dintre măsurătorile lui Alice și Bob, în ce procent din cazuri va avea noroc și va obține valoarea corectă a bitului cheie fără a fi detectată?
- Dacă Alice și Bob măsoară în aceeași bază și compară 20 de biți din cheia lor, care este probabilitatea ca Eve să fi putut intercepta toți cei 20 de biți fără a fi detectată?
- 7. Să presupunem că Eve descoperă că teorema fără clonare este greșită și găsește o modalitate de a clona starea fiecărui foton. Cum ar putea folosi o mașină de clonare pentru a afla despre întreaga cheie fără a lăsa nicio urmă?
- 1. Baza lor se va potrivi în aproximativ jumătate din cazuri, deci cheia lor va avea o lungime de aproximativ 500.000 de biți. Numărul de biți potriviți nu va fi exact 500.000 din cauza naturii probabiliste a măsurătorilor aleatorii în sus și în jos într-un eșantion finit, adică, gândiți-vă la aruncarea unei monede. Cu toate acestea, marja de eroare la intervalul de încredere de 95% este de ≈ 0,03%, ceea ce înseamnă că, cu un milion de măsurători de qubiți într-o suprapunere 50-50, ne-am aștepta ca marja de eroare să fie de 300 de biți.
- 3. (1/2)20 ≈ 10-6.
- 5. Dacă Alice și Bob folosesc amândoi baza z, diferitele cazuri sunt:
(a) Alice trimite +z, Eve măsoară în z, Bob măsoară +z.
(b) Alice trimite -z, Eve măsoară în z, Bob măsoară -z.
(c) Alice trimite +z, Eve măsoară în x, Bob măsoară +z (se va întâmpla cu o probabilitate de 50%).
(d) Alice trimite +z, Eve măsoară în x, Bob măsoară -z (se va întâmpla cu o probabilitate de 50%).
(e) Alice trimite -z, Eve măsoară în x, Bob măsoară +z (se va întâmpla cu o probabilitate de 50%).
(f) Alice trimite -z, Eve măsoară în x, Bob măsoară -z (se va întâmpla cu o probabilitate de 50%). /
Prin urmare, există o probabilitate de 4/6 ca Eve să nu fi fost detectată.
- 7. Copiați starea fiecărui electron, transmițând originalele lui Bob. Odată ce baza corectă este dezvăluită public, treceți electronii clonați prin SGA-uri orientate în baza corectă dezvăluită și obțineți cheia.
Sursa: Ciaran Hughes, Joshua Isaacson, Anastasia Perry, Ranbel F. Sun, Jessica Turner (2021) Quantum Computing for the Quantum Curious, Springer Cham, https://doi.org/10.1007/978-3-030-61601-4, licența CC BY 4.0. Traducere și adaptare: Nicolae Sfetcu
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.

Lasă un răspuns