




Fiecare amenințare este descrisă mai jos, concentrându-se pe primele 10 amenințări clasate pe primul loc. Actorii amenințători sunt patru grupuri principale descrise în Raportul ENISA privind Peisajul Amenințărilor din 2022 – actori sponsorizați de stat, actori ai criminalității cibernetice, hackeri angajați și hackeri activiști.
Metodele descrise se referă la taxonomia actuală a amenințărilor ENISA. Aceasta împarte amenințările în următoarele categorii de nivel înalt: atac fizic (deliberat), daune/pierdere neintenționată de informații sau active IT, dezastre (naturale), eșecuri/defecțiuni, întreruperi, interceptare/ hijacking, activitate nefastă/abuz și acțiuni legale. Accentul acestui raport se pune în principal pe amenințările intenționate; amenințările neintenționate sunt considerate aici vulnerabilități care pot fi exploatate de un actor amenințător.
Fiecare amenințare este, de asemenea, legată de unul sau mai multe scenarii pentru a indica originile amenințării. Descrierea amenințării include, de asemenea, o legătură cu obiectivele strategice (OS) ale ENISA. Această legătură susține legătura dintre amenințările identificate și inițiativele actuale și viitoare ale ENISA. Al șaselea obiectiv strategic al ENISA, previziunea provocărilor emergente și viitoare în materie de securitate cibernetică, este relevant pentru fiecare dintre amenințări, dar nu este inclus în descrierea amenințării, deoarece toate amenințările sunt rezultatul unui exercițiu de previziune.
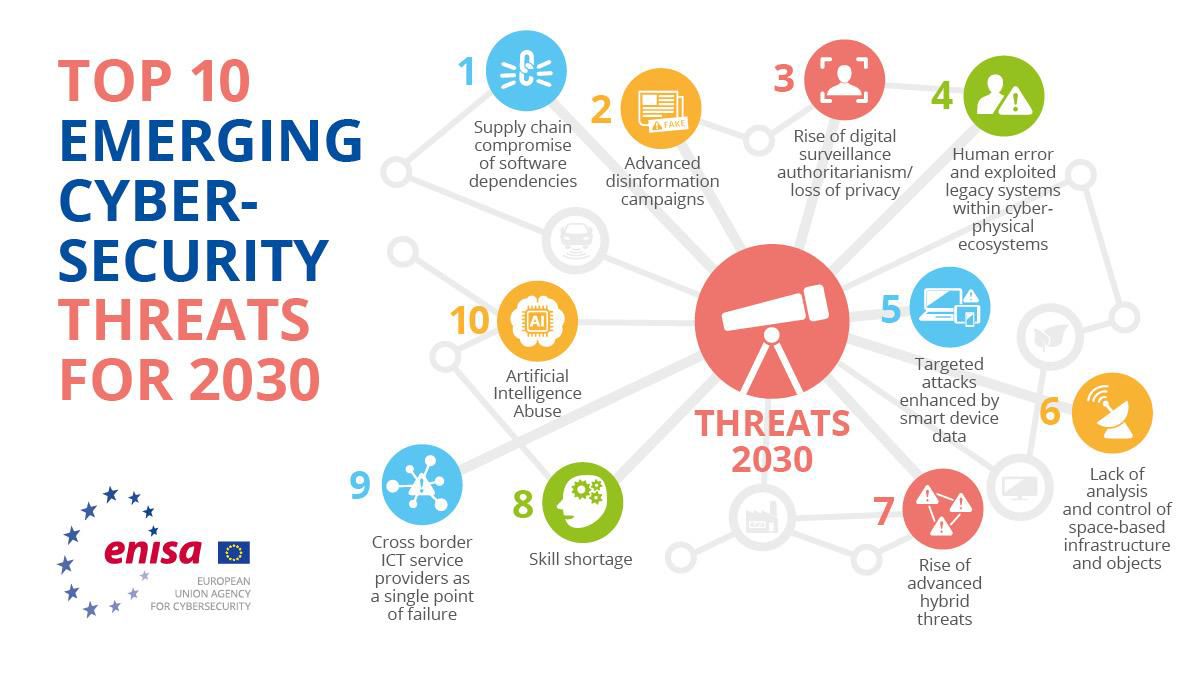
Tabelul 1: Diagrama relației scenariu-tendință
| SCENARII | |||||
| A
M E N I N Ț Ă R I |
Scenariul 1 | Scenariul 2 | Scenariul 3 | Scenariul 4 | Scenariul 5 |
| Utilizarea sporită a noilor tehnologii în mentenanța de la distanță | Scăderea disponibilității apei dulci | Dificultatea tot mai mare pentru forțele de ordine de a accesa datele stocate în rețele (criptate) și utilizarea datelor colectate | Structurile de lucru netradiționale, cum ar fi freelancing-ul, cresc în popularitate („economia la pachet”) | Introducerea tot mai mare a legislației (tehnice) în Europa | |
| Utilizarea tehnologiilor registrelor distribuite este în creștere | Influența geopolitică tot mai mare a furnizorilor de comunicații | Există un număr tot mai mare de dispozitive care nu sunt (sau nu pot fi) actualizate în mod regulat | Dependența tot mai mare de automatizarea și conectivitatea producției de energie durabilă | Infrastructura de control prin satelit este din ce în ce mai critică | |
| Dezvoltarea tehnologiei deep fake | Puterea politică sporită a actorilor nestatali | Luarea deciziilor se bazează din ce în ce mai mult pe analiza automată a datelor | Există o popularitate tot mai mare a cererii și ofertei de „totul ca serviciu” (XaaS) | Sistemele bazate pe inteligență artificială sunt implementate din ce în ce mai mult cu părtinire sau probleme care au impact asupra incluziunii, siguranței, eticii, confidențialității, credibilității și explicabilității | |
| Colectarea și analiza datelor pentru a evalua comportamentul utilizatorilor este în creștere, în special în sectorul privat | Relevanța tot mai mare a securității (cibernetice) în alegeri | Problemele de sănătate publică care decurg din problemele de sănătate mintală ale victimelor securității cibernetice | Automatizarea competențelor agricole. și forța de muncă | Creșterea autoritarismului digital | |
| Conectivitatea sporită și îmbunătățită a afacerilor ilegale | Ascensiunea orașelor inteligente | Capacitatea de a controla datele despre sine (individ, companie sau stat) devine din ce în ce mai dezirabilă și mai dificilă din punct de vedere tehnic | Trecerea industrială de la combustibili fosili la hidrogen sau electricitate (cerere) | Extincția în masă și pierderea biodiversității continuă | |
Sursa: ENISA, Identifying Emerging Cyber Security Threats and Challenges for 2030, © European Union Agency for Cybersecurity (ENISA), 2023

Speranța nemuririi – Reflecții despre moarte și supraviețuire
Despre moarte s-a scris şi se va mai scrie, fără îndoială, moartea fiind inevitabilă, sfârşitul vieţii oricui, după cum consideră unii filozofi… Problema este însă dacă moartea este sfârşitul absolut al vieţii unui om sau dacă, după moarte, mai urmează … Citeşte mai mult

Tehnologia informației și comunicațiilor în România: Analiza comparativă cu UE, impactul social, provocări și oportunități, direcții viitoare
Ideal Pentru: Decidenți politici, cercetători și pasionați de TIC pregătiți să exploreze potențialul României în sfera digitală europeană.

Mecanica cuantică fenomenologică
Intră în lumea fascinantă a mecanicii cuantice. Nu rata ocazia de a explora frontierele științei!
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.




Lasă un răspuns