



Sursa: Hoi-Kwong Lo, Yi Zhao (2008). Quantum Cryptography, https://doi.org/10.48550/arXiv.0803.2507 (Rezumat)
Articolul prezintă criptografia cuantică drept o sinteză între mecanica cuantică și criptografie, având ca scop realizarea unor sarcini imposibile sau foarte dificile pentru criptografia clasică. Ideea centrală este că securitatea nu se mai bazează doar pe dificultatea unor probleme matematice, precum factorizarea numerelor mari în RSA, ci pe legi fundamentale ale fizicii, în special teorema imposibilității clonării stărilor cuantice și principiul incertitudinii. Cea mai importantă aplicație discutată este distribuția cuantică a cheilor, QKD, prin care două părți, Alice și Bob, pot genera o cheie secretă în prezența unui posibil spion, Eve. Această cheie poate fi apoi folosită pentru criptare perfectă prin metoda „one-time pad” și pentru autentificare sigură.
Autorii explică mai întâi problema distribuției cheilor. Criptarea perfectă există teoretic prin „one-time pad”, dar ea cere ca Alice și Bob să împartă dinainte o cheie secretă la fel de lungă ca mesajul, ceea ce mută dificultatea de la criptare la distribuția cheii. În criptografia clasică, cheia poate fi copiată fără ca posesorii legitimi să observe. În schimb, în mecanica cuantică, o stare cuantică necunoscută nu poate fi copiată perfect. De asemenea, orice încercare de a obține informații despre stări cuantice neortogonale produce o perturbare detectabilă. Aceasta este baza securității QKD: spionajul nu poate rămâne complet invizibil.
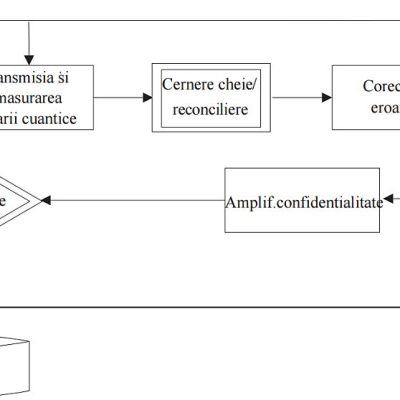
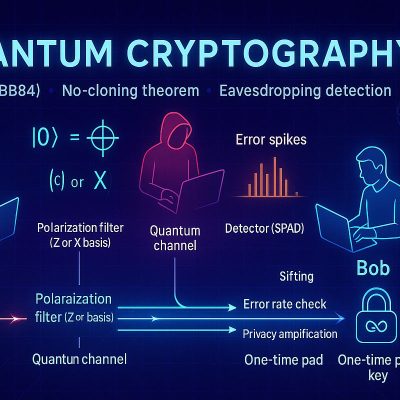
Protocolul standard analizat este BB84, propus de Bennett și Brassard în 1984. În acest protocol, Alice trimite fotoni cu polarizări alese aleator, iar Bob îi măsoară în baze alese tot aleator. După transmisie, cei doi compară public bazele folosite, elimină cazurile incompatibile și testează o parte din date pentru a estima rata erorilor. Dacă eroarea depășește un prag, comunicarea este abandonată; dacă nu, datele rămase sunt transformate într-o cheie brută, apoi corectate și comprimate prin proceduri clasice de corecție a erorilor și amplificare a confidențialității. Articolul subliniază că și canalul clasic de comunicare trebuie autentificat, altfel un atac de tip „om la mijloc” ar fi posibil.
O parte importantă a lucrării este consacrată demonstrațiilor de securitate. Autorii arată că atacurile posibile pot fi individuale, colective sau comune, cele din urmă fiind cele mai generale și mai dificile de tratat. Demonstrarea securității necondiționate a QKD a fost o problemă majoră, rezolvată prin mai multe abordări: distilarea entanglementului, demonstrațiile de tip Shor–Preskill, metode bazate pe complexitatea comunicării, stări private „răsucite” și principii de complementaritate. Ideea generală este că securitatea finală nu depinde doar de faptul că Eve nu poate copia fotonii, ci și de post-procesarea matematică riguroasă a datelor obținute experimental.
Articolul trece apoi la implementările experimentale. Primele demonstrații QKD au avut loc pe distanțe foarte scurte, dar tehnologia a evoluat către comunicații pe fibre optice de kilometri și apoi zeci sau sute de kilometri. Sunt discutate sursele de fotoni, canalele de transmisie, detectorii, generatoarele cuantice de numere aleatoare și dificultățile practice ale sistemelor reale. Deși protocolul BB84 cere ideal surse de un singur foton, în practică se folosesc adesea lasere foarte atenuate, ceea ce introduce vulnerabilități, dar și soluții precum metoda „decoy state”, care îmbunătățește performanța și securitatea.
Lucrarea analizează și alte protocoale QKD: protocoale bazate pe entanglement, protocoale cu stări momeală, protocoale cu impuls de referință puternic, protocoale GMCS și DPSK. Unele sunt mai simple experimental sau mai rapide, dar nu toate beneficiază de demonstrații complete de securitate necondiționată. De aici rezultă o tensiune constantă între performanță practică și certitudine teoretică.
Un capitol deosebit de important este cel despre „quantum hacking”. Autorii arată că, deși teoria QKD poate fi solidă, implementările reale pot avea canale laterale și imperfecțiuni exploatabile. Un sistem poate fi sigur în modelul matematic, dar vulnerabil prin zgomote, detectori, surse imperfecte sau alte detalii tehnice. De aceea, securitatea practică trebuie testată agresiv, iar ipotezele din demonstrațiile teoretice trebuie formulate clar și verificate experimental.
În final, articolul discută direcții viitoare: repetoare cuantice, QKD prin satelit, calculul capacității cuantice de generare a cheilor, distribuția multipartită a cheilor, demonstrații de securitate cu ipoteze testabile și „testarea în luptă” a sistemelor reale. Concluzia generală este că criptografia cuantică, mai ales QKD, reprezintă una dintre cele mai mature aplicații ale informației cuantice, dar succesul ei depinde de un echilibru între fundamente fizice, demonstrații matematice riguroase și robustețe tehnologică în condiții reale.
Descoperă mai multe la MultiMedia
Abonează-te ca să primești ultimele articole prin email.

Lasă un răspuns